


Per molte aziende il centralino VoIP è ancora percepito come uno strumento “di telefonia”. In realtà oggi è molto di più: è una parte della comunicazione quotidiana, del lavoro interno, del rapporto con clienti e fornitori e, in molti casi, della continuità operativa dell’azienda. Per questo quando 3CX pubblica un alert di sicurezza o una mitigazione urgente, il tema non riguarda solo chi amministra il sistema: riguarda direttamente il business. Il 5 giugno 2026 3CX ha pubblicato un security hotfix per le installazioni self-hosted, invitando a verificare se il deployment fosse esposto e ad applicare subito l’aggiornamento; pochi giorni dopo, l’8 giugno, ha pubblicato anche una mitigazione per la vulnerabilità HTTP/2 Bomb (CVE-2026-49975), dichiarando che il problema colpisce più implementazioni server.
Perché oggi il centralino VoIP è parte dell’infrastruttura aziendale
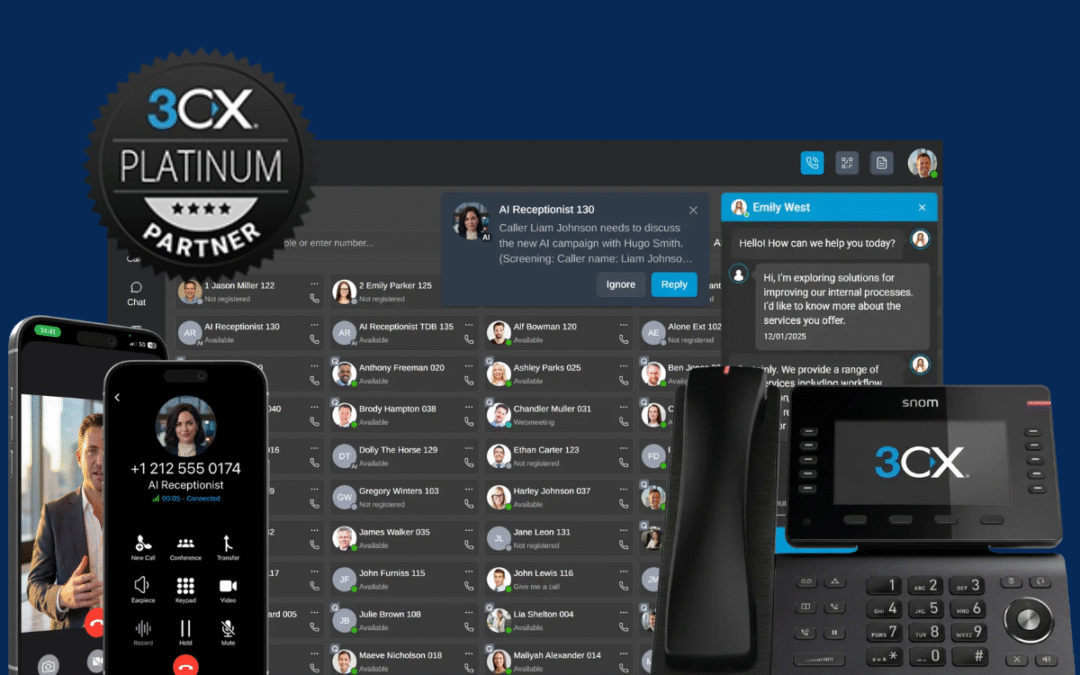
Un centralino cloud o on-premise non gestisce più solo chiamate in entrata e in uscita. Gestisce interni, regole di instradamento, app mobili, voicemail, presenza, integrazioni, numerazioni e in molti casi anche il modo in cui il team risponde, collabora e resta raggiungibile fuori sede. Questo significa che, se si ferma o se viene esposto a vulnerabilità, il problema non è confinato alla telefonia: impatta tempi di risposta, servizio al cliente e organizzazione interna. Anche 3CX, nel presentare la propria offerta 2026, insiste molto sui temi di affidabilità, sicurezza e gestibilità della piattaforma.
Cosa ci dicono gli aggiornamenti 3CX di giugno 2026
Gli aggiornamenti di giugno mandano un messaggio molto chiaro: la sicurezza del centralino VoIP non può essere gestita “quando c’è tempo”. Il 5 giugno 2026 3CX ha parlato esplicitamente di un security hotfix relativo a un componente di terze parti e ha chiesto di aggiornare subito le installazioni self-hosted raggiungibili da internet. L’8 giugno 2026 ha poi pubblicato una seconda comunicazione sulla vulnerabilità HTTP/2 Bomb, identificata come CVE-2026-49975, spiegando che si tratta di una vulnerabilità di denial of service che impatta più implementazioni server. Red Hat descrive la stessa CVE come un difetto di HTTP/2 che può essere sfruttato da remoto per causare denial of service; HKCERT segnala inoltre che esiste un proof of concept pubblico e classifica il rischio come alto.
Questa non è un’eccezione isolata. Già il 31 marzo 2026 3CX aveva invitato ad aggiornare immediatamente a Update 8A per proteggersi dagli attacchi più recenti legati agli IP-based SIP trunks. Messa insieme, questa sequenza conferma una cosa: oggi la manutenzione del centralino e il controllo della sua esposizione fanno parte della normale igiene di sicurezza aziendale.
Perché rimandare un aggiornamento può diventare un rischio operativo
Nelle PMI è facile che gli aggiornamenti su centralino, firewall o server vengano percepiti come attività tecniche da rimandare a “un momento più tranquillo”. Il problema è che, quando il centralino aziendale è parte del lavoro quotidiano, rimandare significa accettare un rischio che non è più solo tecnico. Un’interruzione o un degrado del servizio può tradursi in chiamate perse, clienti che non trovano risposta, team che non riescono a coordinarsi e reparti che si muovono più lentamente. Nel caso dell’HTTP/2 Bomb, i riferimenti pubblici parlano proprio di una vulnerabilità capace di provocare denial of service su implementazioni HTTP/2 esposte.
C’è poi un altro aspetto spesso sottovalutato: più il centralino si integra con app, trunk, accessi remoti e flussi operativi, più diventa importante sapere chi lo monitora, chi applica gli update, chi verifica la configurazione e chi interviene se qualcosa non torna. Ecco perché la sicurezza 3CX non è soltanto un tema di patching: è anche un tema di responsabilità, tempi di reazione e presidio continuo.
Da dove partire: audit, configurazione e gestione continua
Se oggi in azienda il centralino è diventato parte della routine quotidiana, la domanda utile non è solo “funziona?”. La domanda utile è:
- è aggiornato?
- è configurato in modo corretto?
- è esposto nel modo giusto?
- c’è un presidio chiaro?
- sappiamo cosa fare quando esce un alert?
Partire da un audit ha senso proprio per questo: serve a capire se il sistema è coerente con il livello di operatività dell’azienda e se ci sono aspetti da sistemare prima che diventino un problema. Perché sul tema sicurezza centralino VoIP la differenza non la fa chi reagisce tardi a un alert. La fa chi ha già impostato un metodo di verifica, aggiornamento e gestione continua.
Il punto finale
Aggiornare 3CX oggi non è solo “buona amministrazione IT”. È una scelta di continuità operativa. Gli alert di giugno 2026 lo confermano: la superficie di rischio esiste, e la piattaforma va gestita con la stessa attenzione che si riserva agli altri sistemi critici dell’azienda. Se il centralino è parte del lavoro quotidiano, allora sicurezza, aggiornamenti e supporto non sono un tema tecnico secondario. Sono un tema operativo, e come tale vanno trattati.
Se vuoi capire se il tuo sistema è configurato, aggiornato e protetto nel modo giusto, contattaci: possiamo aiutarti a valutare la situazione e a impostare una gestione più sicura e continua del tuo centralino VoIP.
Il nostro team ti mostra dal vivo come trasformare la tua comunicazione aziendale con 3CX.
👉 Visita la pagina dedicata
Post recenti
Reception ufficio: come progettare un’area che funziona
Reception ufficio: come progettare un'area accoglienza che funziona davvero Una reception ufficio deve fare innanzitutto una buona impressione, certo. Deve però anche funzionare per chi ci lavora otto ore al giorno, per chi arriva in azienda per la prima volta e per...
Voucher Cloud e Cybersecurity 2026: cosa sapere prima di investire
Cloud, backup, firewall, sicurezza della rete, protezione dei dati. Per molte PMI sono investimenti già presenti nella lista delle cose da migliorare. Il problema è che, tra priorità quotidiane, budget e attività operative, alcuni progetti finiscono per essere...
Assistenza informatica per aziende: 7 segnali che la tua PMI ha bisogno di un supporto IT strutturato
Assistenza informatica per aziende: 7 segnali che la tua PMI ha bisogno di un supporto IT strutturato Il PC non si collega alla rete. Una casella email smette di sincronizzarsi. Un aggiornamento crea un problema. Il server rallenta. Qualcuno chiede se il backup della...